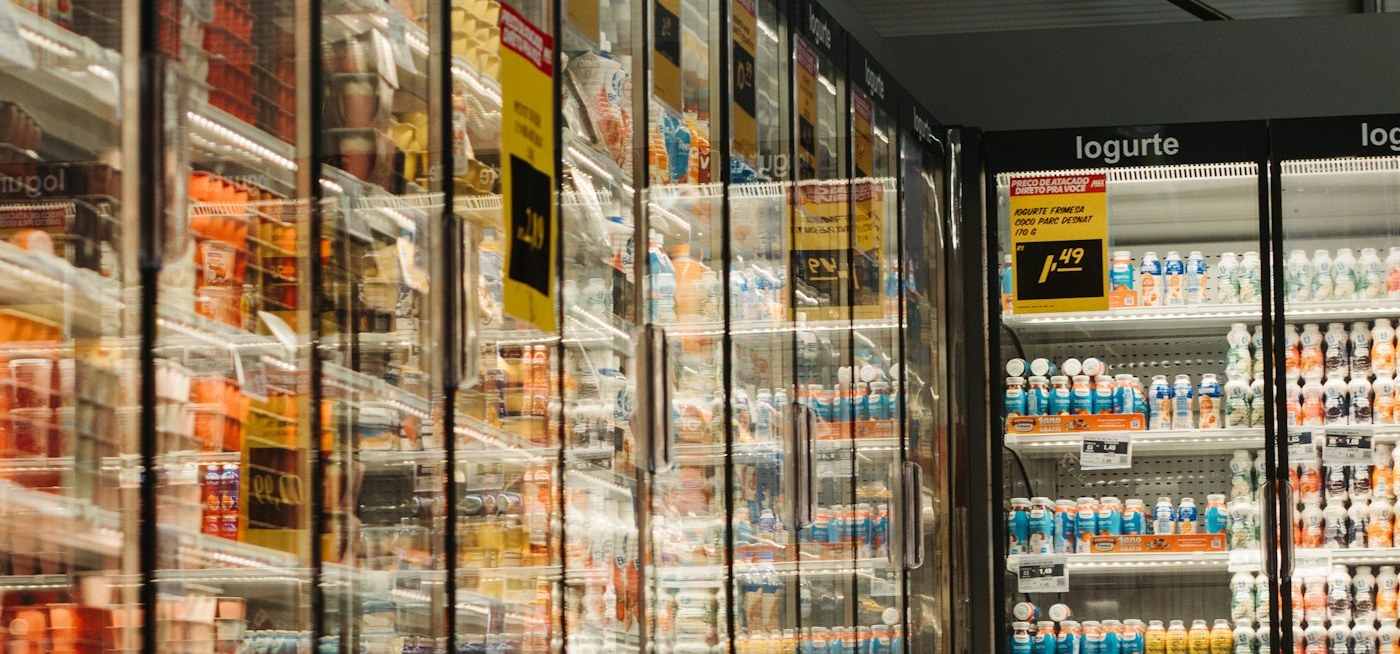
Dans la nuit du dimanche 11 au lundi 12 octobre 2026, une cyberattaque a visé les systèmes de réfrigération connectés de plusieurs grandes enseignes françaises de la distribution alimentaire. Les Mousquetaires (Intermarché, Netto) ont indiqué qu'au moins 150 de leurs magasins avaient été touchés, avec des réfrigérateurs et congélateurs montés jusqu'à 50°C pendant plusieurs heures, obligeant à jeter l'ensemble des produits frais et surgelés par mesure sanitaire. Carrefour a confirmé 80 supermarchés affectés (sur un réseau de 6 000 magasins), et le président de Coopérative U, Dominique Schelcher, a qualifié l'incident, sur X, « d'une extrême gravité et sans précédent » pour son enseigne également. Monoprix, E.Leclerc et Auchan n'ont pas communiqué de bilan précis.
Le parquet de Paris a évoqué une attaque « de grande ampleur » touchant les réfrigérateurs connectés de plusieurs grands distributeurs alimentaires français, et le Premier ministre Sébastien Lecornu a saisi l'ANSSI, l'agence nationale de cybersécurité, qui coordonne désormais avec ses homologues européens — plusieurs pays voisins seraient également concernés selon un analyste cité dans la presse. Le PDG d'Intermarché a chiffré les pertes à « des dizaines de millions d'euros à l'échelle nationale, en une seule journée ».
La cause technique identifiée tient en une phrase : une vulnérabilité dans un logiciel de télégestion fourni par le fabricant danois Danfoss, qui pilote à distance les meubles frigorifiques via des panneaux de contrôle accessibles depuis Internet — pratique pour la maintenance, mais exposée si elle n'est pas correctement cloisonnée. Danfoss a confirmé que les unités concernées « fonctionnaient avec un firmware obsolète », alors que l'éditeur recommande depuis longtemps à ses clients de maintenir leurs systèmes à jour. Aucune revendication n'était connue à ce stade (Al Jazeera, Irish Times/Reuters).
Ce que cela signifie concrètement, bien au-delà du rayon frais :
C'est précisément sur ces deux volets que nous intervenons chez nos clients. Les passerelles UniFi que nous déployons intègrent un pare-feu et permettent de cloisonner le réseau par segments (VLAN) : un équipement de télégestion ou un objet connecté n'a alors plus aucune raison d'être exposé directement sur Internet, ni même accessible depuis le reste de votre réseau bureautique. Et parce qu'aucune protection n'élimine totalement le risque, la plateforme NinjaOne que nous supervisons au quotidien protège vos postes, serveurs et données avec des sauvegardes testées et un plan de reprise formalisé, pour qu'une interruption, si elle survient, se compte en heures plutôt qu'en jours de pertes.
Vos équipements connectés sont-ils isolés du reste de votre réseau, et vos systèmes prêts à repartir vite en cas d'incident ? Parlons-en.